

¿Qué token necesito?
Token de Workspace
Rutas
/api/v1/*.Automatiza operaciones de Workspace — crea proyectos, gestiona usuarios, interactúa con archivos ingestados y más.Token de Gateway
Rutas
/api/gpt/v1/*.Llama directamente a la API de ZylonGPT, de la misma forma que usarías la API de Anthropic.- Token de Workspace
- Token de Gateway (ZylonGPT)
Este flujo es para el acceso a la API de Workspace bajo 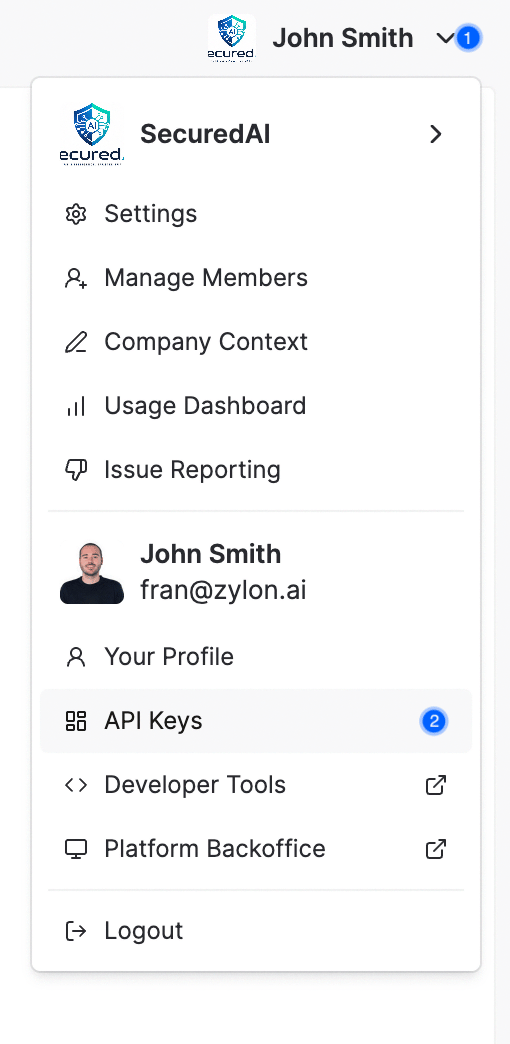
/api/v1/*.Crea un token de API de Workspace
- Inicia sesión en Workspace con una cuenta que pueda gestionar tokens de API.
- Haz clic en el logo de la organización y abre API Tokens.
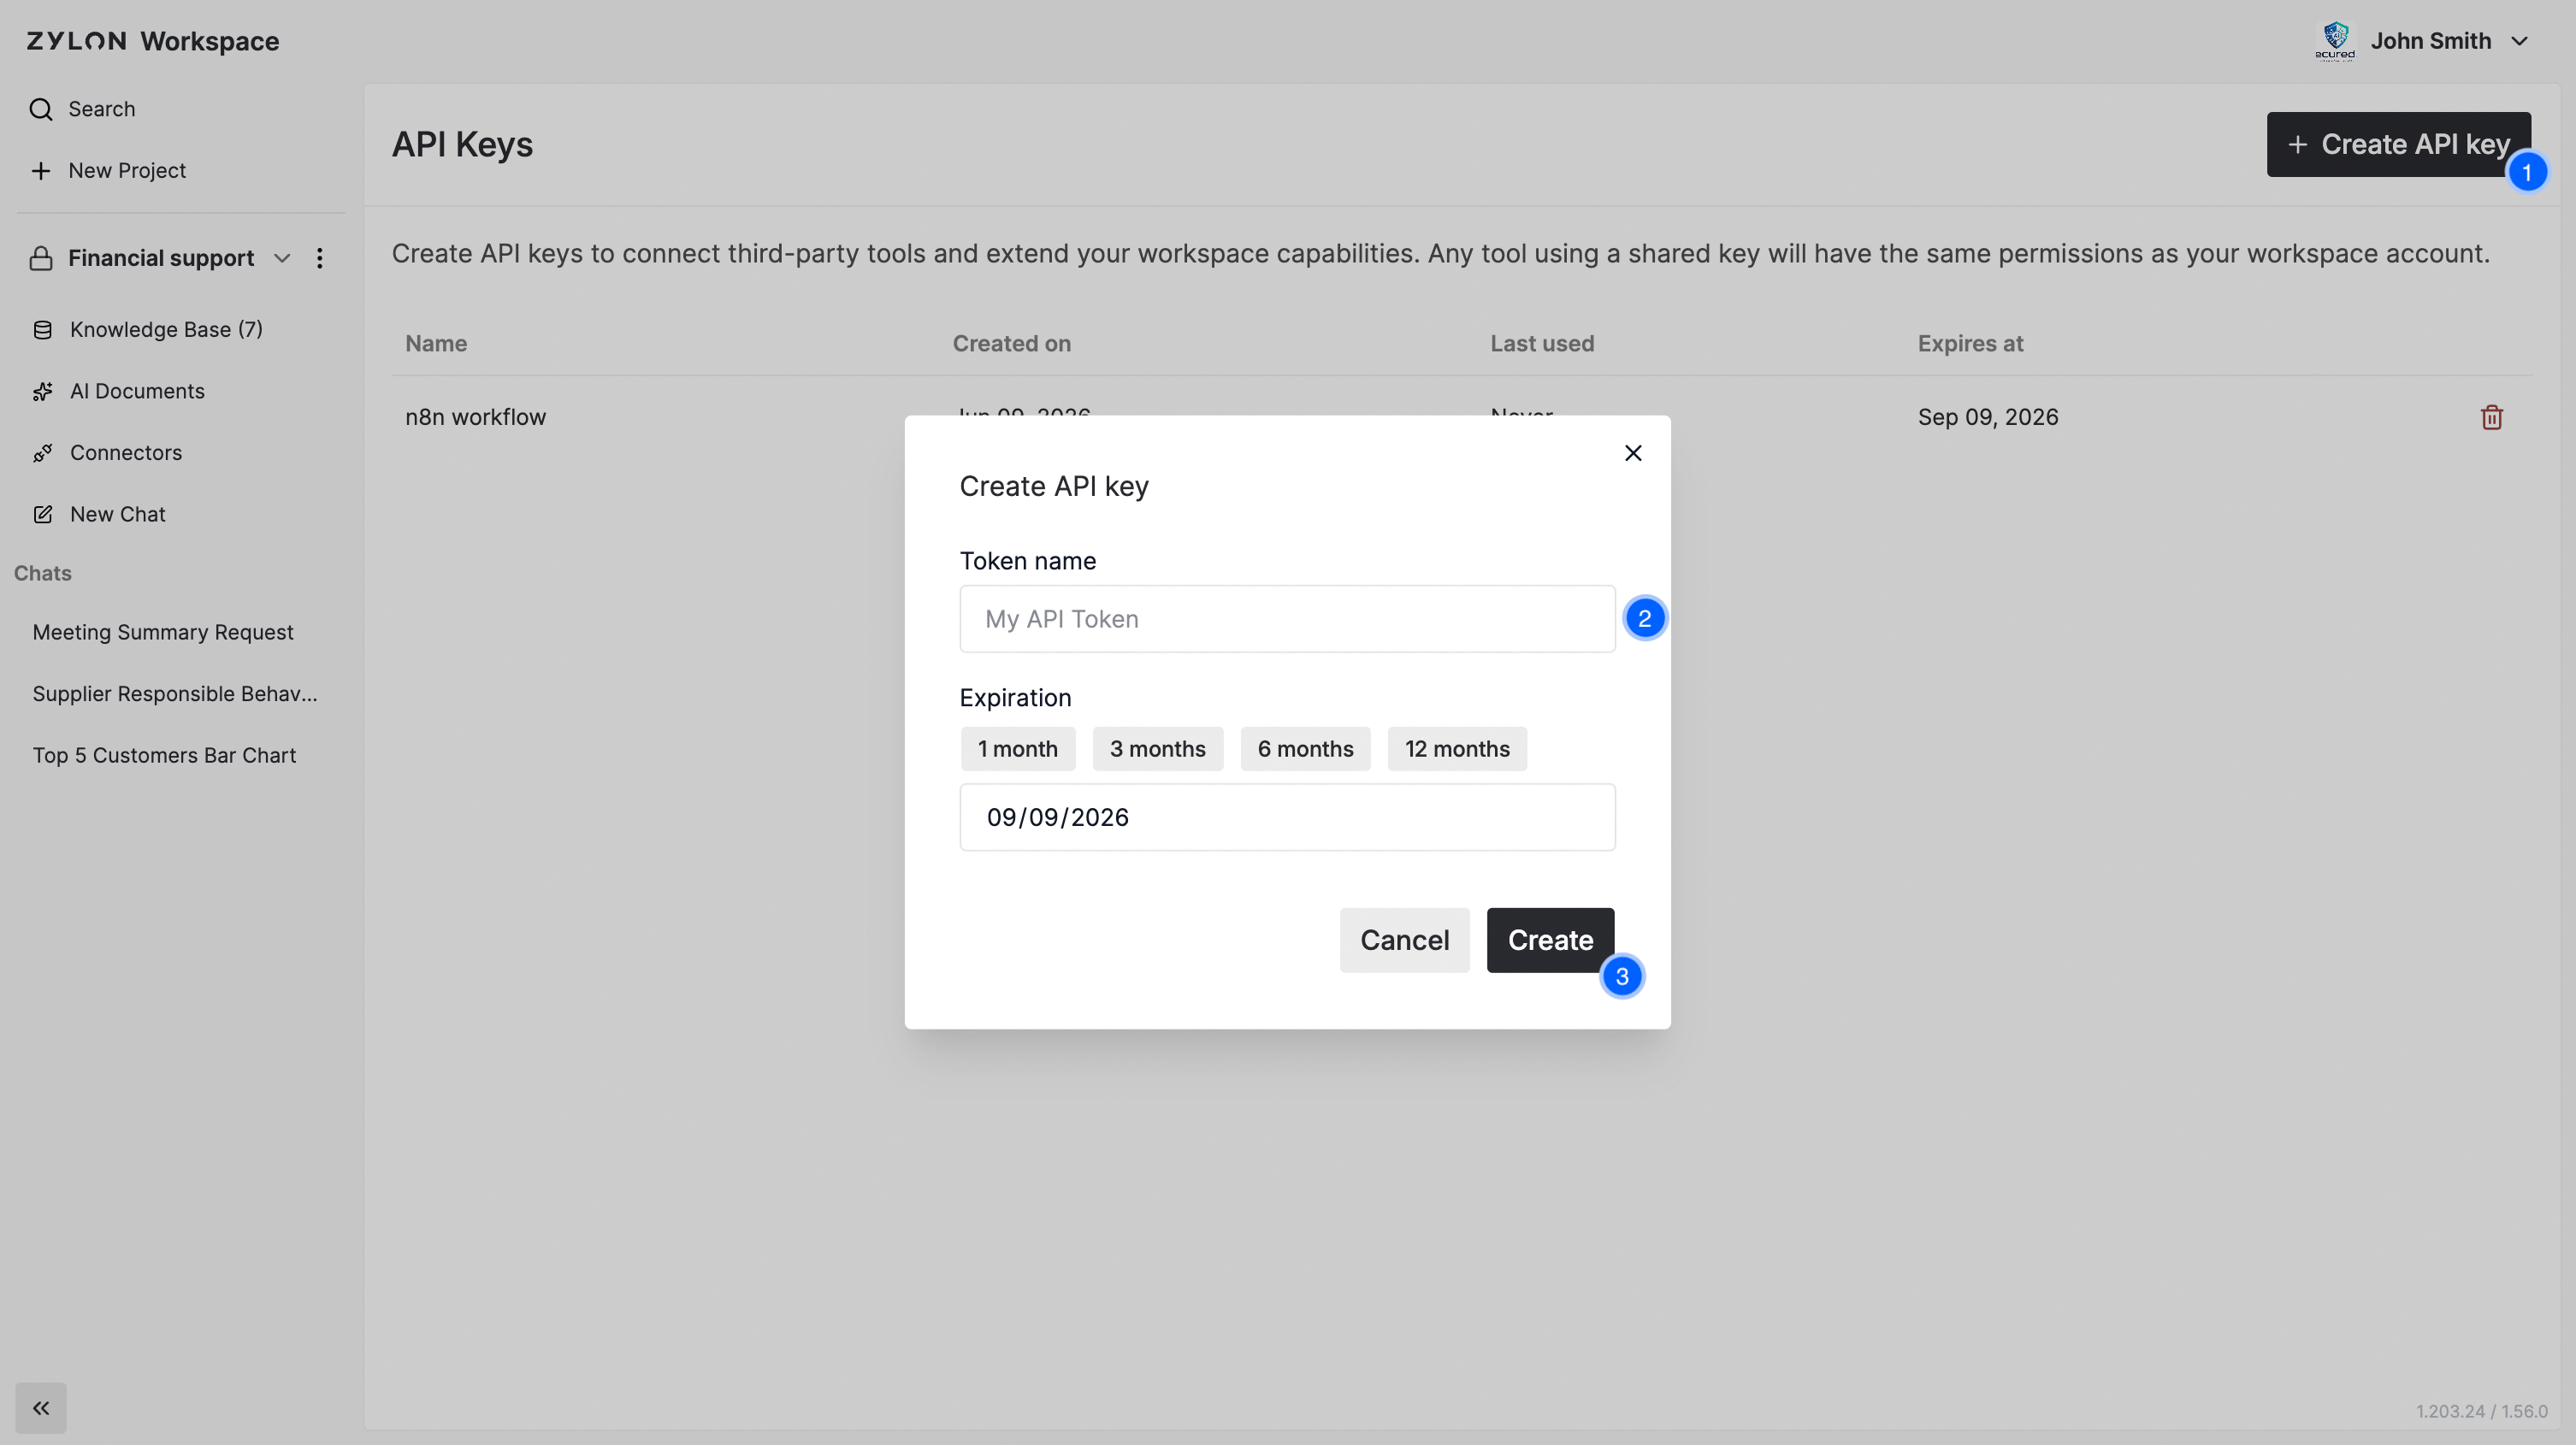
- Haz clic en Create API Token, proporciona un nombre y guarda.
- Copia y almacena el valor del token inmediatamente. Se muestra solo una vez.
Verifica el acceso del token
Los endpoints de Workspace bajo/api/v1/app/* requieren el header x-org.Ejemplo de respuesta
Ejemplo de respuesta
Revoca un token de Workspace
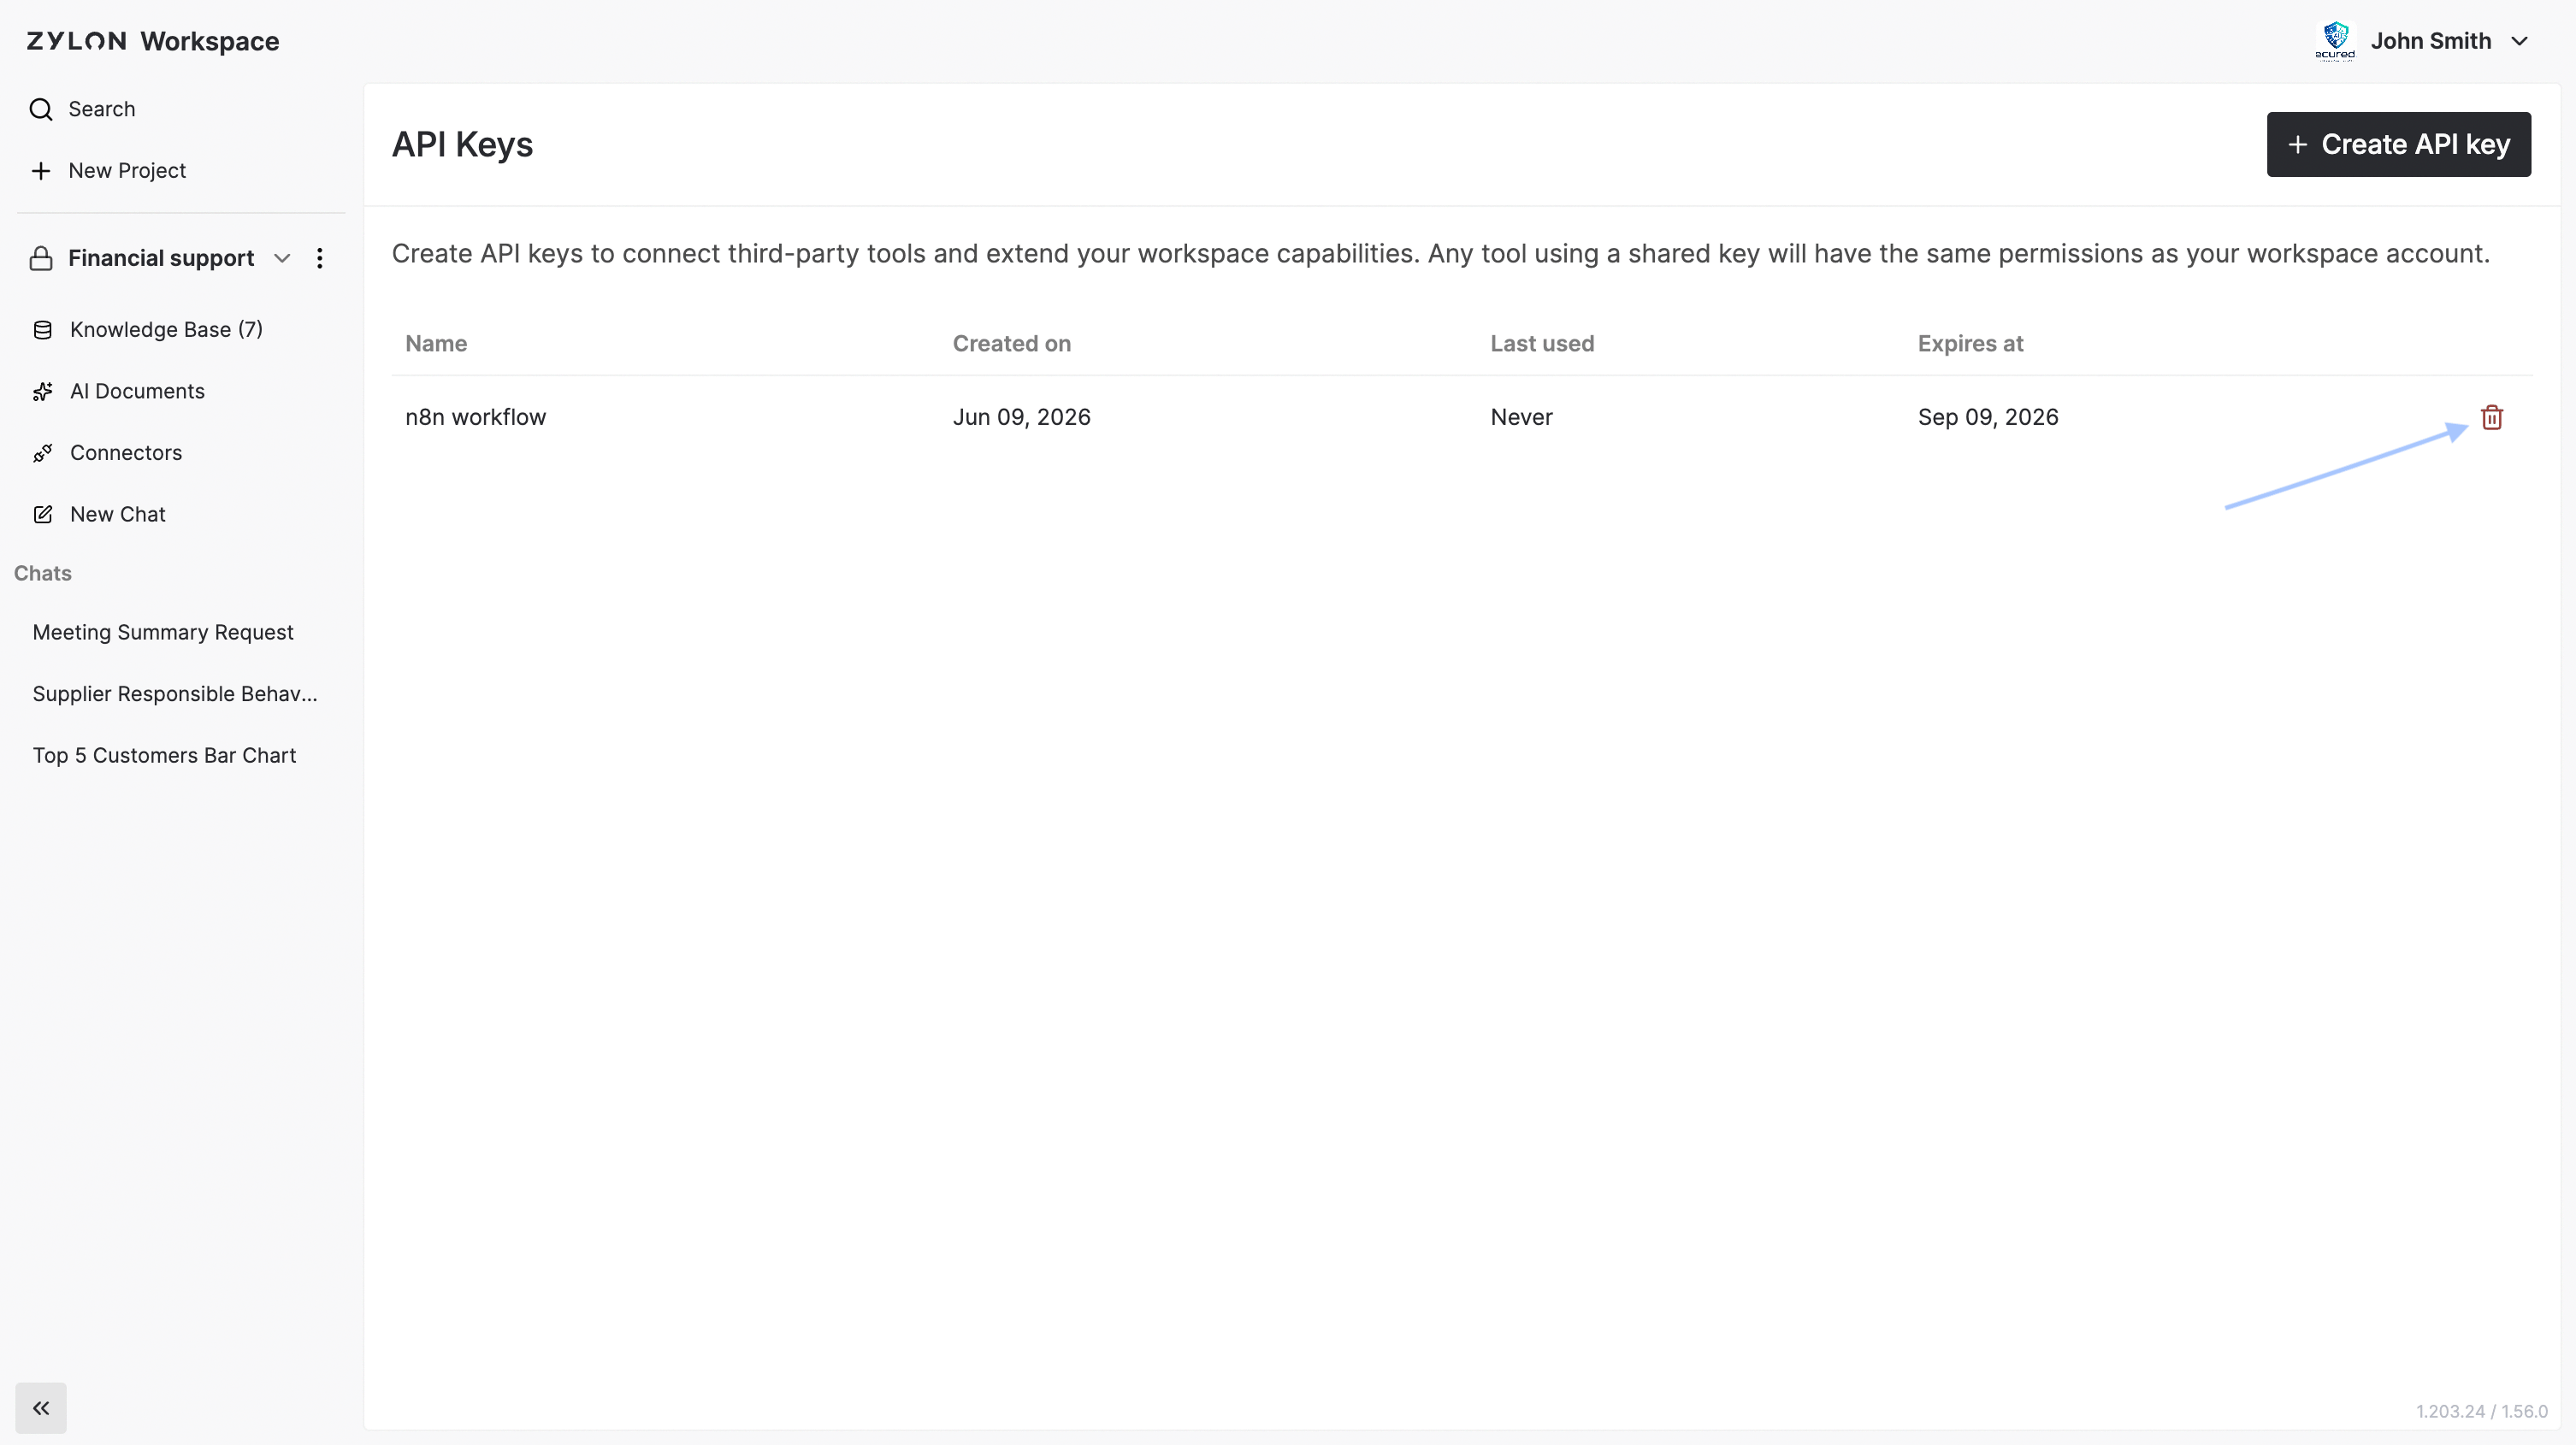
Abre API Tokens y haz clic en el icono de papelera en la fila del token.Scopes de token de API
La creación de tokens de cuenta acepta estos seis valores serializados de scope:
Si un token tiene varios scopes, sus permisos se combinan. Después, los permisos efectivos se limitan a los permisos de la cuenta y el rol propietarios del token. Un scope amplio no puede elevar a su propietario y un token de API de solo lectura sigue restringido aunque su propietario sea SuperAdmin. Estas restricciones de scope solo se aplican a tokens de API; las sesiones interactivas no cambian.
Si una solicitud de token de cuenta omite
scopes, se usa Workspace.ReadWrite.All por defecto. Enviar un array scopes vacío de forma explícita devuelve 400. Tanto PrivateGPT.Read.All como PrivateGPT.ReadWrite.All requieren gateway_id.Read.All no requiere gateway_id al crear el token. Sin ese contexto de gateway, el token puede usar sus demás permisos de lectura, pero no puede llamar a ZylonGPT.
La creación de tokens de gateway solo acepta PrivateGPT.Read.All y PrivateGPT.ReadWrite.All; solicitar otro scope devuelve 400. Por compatibilidad, el endpoint de tokens de gateway convierte una lista de scopes legacy vacía explícita en PrivateGPT.ReadWrite.All.
Consulta la visión general de ZylonGPT API para ver la lista de endpoints de solo lectura y los requisitos de lectura y escritura.